Boletín sobre la recuperabilidad n.º 3
Puedes restaurar todos los servidores y, aun así, no poder gestionar la empresa
Al final de una operación de recuperación que ha salido bien según todos los indicadores de TI, puede que haya un centenar de máquinas restauradas, los hipervisores estén limpios y todas las luces de la consola estén en verde. Ahora intenta enviar una factura. El sistema ERP está operativo, pero la integración logística a la que alimenta sigue inactiva, el servicio fiscal al que recurre aún no se ha vuelto a conectar y el proveedor de identidades que autentica al equipo de facturación sigue sin ser de confianza. Los servidores se han recuperado. El negocio, no.
El informe «Estado de la capacidad de recuperación 2026» de Fenix24 atribuye esa brecha a la forma en que las organizaciones definen una recuperación satisfactoria. La mayoría se fija en lo que se ha recuperado. Muy pocas tienen en cuenta lo que la empresa es capaz de hacer.
La capacidad de recuperación no es lo mismo que la resiliencia, y la diferencia entre ambas tiene un nombre
Un servidor puede recuperarse. Lo mismo ocurre con una base de datos, una tarea de copia de seguridad o una imagen. Nada de eso significa que la empresa sea recuperable, ya que una empresa no funciona a base de componentes. Funciona a base de servicios, y un servicio solo se recupera cuando todo aquello de lo que depende está de nuevo operativo, en orden y es fiable. Ese criterio es la recuperabilidad operativa, es decir, la capacidad de restablecer la función empresarial en lugar de limitarse a los sistemas que la sustentan, y es el nivel en el que se determina la resiliencia.
Es importante mantener separadas estas dos palabras porque cada una, por sí sola, halaga a la organización que la utiliza. La recuperabilidad sin la operación asociada es un recuento de servidores. La resiliencia sin capacidad de recuperación es una política. La capacidad real es donde ambas se unen, demostrada en condiciones reales, no supuesta. Una junta directiva a la que se le dice «somos resilientes» y un equipo de copias de seguridad que informa de que «todo es recuperable» pueden estar diciendo la verdad, mientras que la empresa sigue sin poder reanudar sus operaciones tras un ataque.
El tiempo de recuperación viene determinado por el eslabón más lento
Un servicio empresarial es una cadena de dependencias que abarca aplicaciones, bases de datos, identidades, rutas de red, infraestructura de copias de seguridad, plataformas en la nube, integraciones de terceros y las personas que las gestionan. El servicio vuelve a estar operativo cuando la cadena se restablece, en el orden correcto, y ni un instante antes. Un sistema de nóminas no se recupera hasta que se restablezca la confianza en el proveedor de identidades que lo autentifica.
Esto hace que el tiempo de recuperación sea un cálculo basado en el peor de los casos, más que en un promedio. Restaurar el 95 % de las dependencias de un servicio en un tiempo récord no sirve de nada si ese 5 % restante incluye el eslabón sin el cual el servicio no puede funcionar. Y el eslabón más lento suele ser uno que nadie ha incluido en el plan porque no se trata de software en absoluto. El almacenamiento se agota en el 82 % de los proyectos de Fenix24, lo que deja a los datos restaurados sin un lugar donde almacenarse sin sobrescribir el registro forense. En el 38 % de los casos, la red no puede transferir datos a la escala necesaria para la recuperación, ya que una red troncal dimensionada para una jornada laboral nunca se diseñó para gestionar petabytes de datos de restauración que llegan de golpe. A veces, el enlace no se puede reconstruir a ninguna velocidad, ya que se trata de un sistema operativo heredado o una versión de aplicación que ya no se puede adquirir una vez que el original ha desaparecido. Cada uno de estos problemas se puede detectar en una tarde de mediciones rigurosas, pero todos ellos salen a la luz en medio de un incidente, con el coste que ello supone en términos de tiempo de recuperación.
Cero de 800
La cadena solo es gestionable si alguien la ha trazado, lo que nos lleva a la cifra más contundente del Informe sobre el estado de la recuperabilidad. De entre más de 800 proyectos con clientes de Fenix24, el número de organizaciones que llegaron al proceso de recuperación con una visión completa de sus aplicaciones y dependencias fue cero. Las aproximaciones más cercanas se encontraban en una base de datos de configuración que dejó de funcionar con el ataque, o bien se recopilaron a mitad del proceso de recuperación, una vez que la brecha de seguridad obligó a la empresa a decidir qué era lo que necesitaba recuperar primero, y luego se revisaron a medida que avanzaba la restauración.
Vale la pena detenerse en el punto cero, porque estas organizaciones no fueron negligentes. Muchas contaban con bases de datos de gestión de configuraciones (CMDB), inventarios de activos y diagramas de arquitectura. El problema es que todo ello responde a la pregunta «¿qué tenemos?», mientras que la recuperación plantea otra diferente: ¿qué necesita recuperar este servicio empresarial, en qué orden y qué necesita cada uno de esos elementos a su vez? La documentación de implementación no indica el orden de restauración. El conocimiento sobre las dependencias que sí existe reside en las mentes de los ingenieros que crearon las integraciones, algunos de los cuales ya se han marchado, y el resto puede que no esté disponible en el momento exacto en que se necesite ese conocimiento. Además, el entorno cambia con cada migración y cada nuevo contrato de SaaS, por lo que incluso un mapa preciso queda obsoleto en cuestión de meses. Un mapa de dependencias no es un documento. Debería ser un modelo vivo.
La cadena pasa ahora por empresas que no controlas
Cada año, un número cada vez mayor de esos vínculos de dependencia se sitúa fuera de las murallas de la empresa. Según los datos del Identity Theft Resource Center, los terceros intervienen ahora en aproximadamente el 30 % de las filtraciones, el doble que en 2021. Los datos sobre siniestros de Allianz muestran que la interrupción contingente de la actividad empresarial derivada de incidentes en proveedores y distribuidores ha pasado del 6 % al 15 % del valor de los siniestros de gran cuantía en un solo año, lo que supone más del doble en términos de porcentaje de lo que pagan las aseguradoras. Los ejecutivos más avanzados ya se han dado cuenta. Entre los directores generales de organizaciones altamente resilientes que figuran en las perspectivas para 2026 del Foro Económico Mundial, el 78 % señala la cadena de suministro y las dependencias de terceros como su principal reto pendiente.
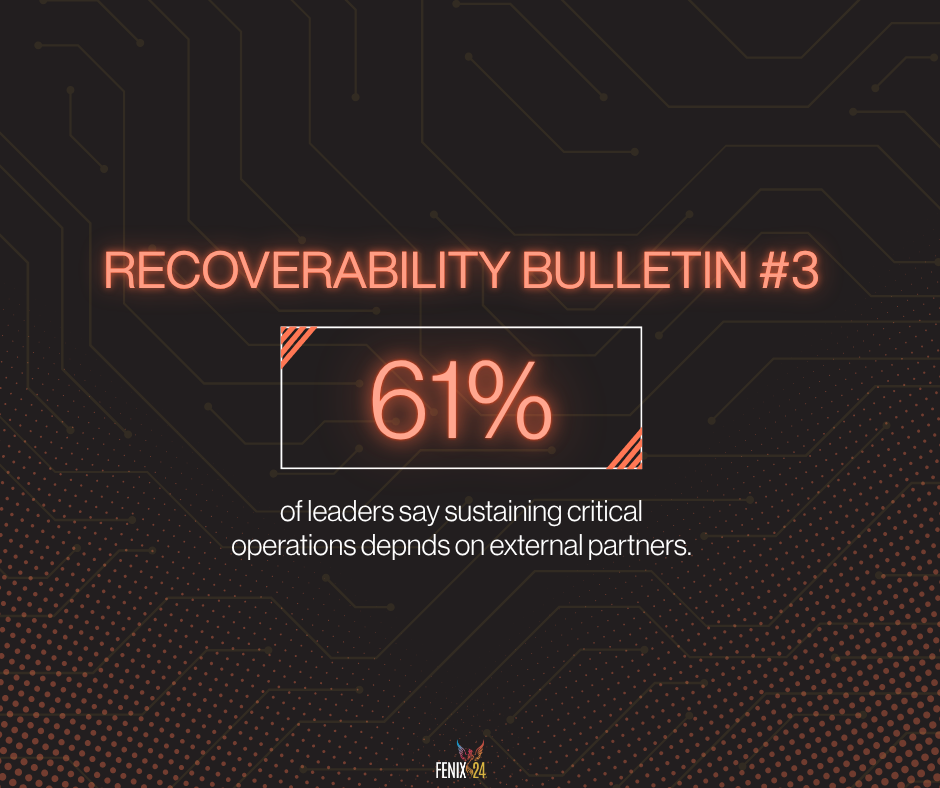
Reforzar la seguridad de tu propio entorno solo desplaza el riesgo; no lo elimina. La encuesta de Accenture de 2026 mide directamente este punto ciego. El 61 % de los líderes afirma que el mantenimiento de las operaciones críticas depende de socios externos. Solo el 38 % afirma tener una visión clara de su cadena de valor y de sus dependencias más críticas. Un mapa de dependencias que se detiene en el cortafuegos es un mapa de solo la mitad de la cadena.
Diseñado para el adversario, útil en caso de corte de suministro
Los incidentes cibernéticos ocupan el primer puesto en la clasificación mundial de amenazas operativas de DRI International, seguidos de cerca por las interrupciones generales de las TI. El conocimiento de las dependencias mencionado anteriormente resulta útil en ambos casos. Una actualización de software defectuosa o un fallo en una región de la nube también interrumpe los ingresos y exige decidir qué se restablece primero. Sin embargo, ambas situaciones están relacionadas, pero no son intercambiables. Una interrupción deja los sistemas fuera de servicio. Un ataque deja los sistemas fuera de servicio y corrompe las credenciales, las copias de seguridad y el directorio en el que se ejecutaría la restauración. Una capacidad de recuperación diseñada para hacer frente a un ataque absorbe, de paso, las interrupciones habituales. Una diseñada únicamente para las interrupciones se enfrenta a un adversario sin estar preparada.
Por eso hemos creado Argos99, nuestra plataforma de inteligencia de resiliencia, centrada en el servicio empresarial en lugar de en el activo. La plataforma modela de forma continua de qué servicios depende la organización, de qué depende cada servicio, qué cobertura de copia de seguridad existe a lo largo de la cadena, qué secuencia de recuperación dictan las dependencias y si se pueden alcanzar los objetivos de recuperación establecidos. Esto significa que el modelo se adapta a medida que cambia el entorno. La identificación de activos es un problema ya resuelto. Saber qué hay que restablecer, en qué orden, y demostrar que es posible hacerlo es el problema que plantea la recuperación.
Solicita el mapa correspondiente a un servicio
Elige el servicio empresarial más importante para tus ingresos y solicita su mapa completo de dependencias, incluidos los terceros. Si ese mapa no existe, ningún plazo de recuperación asociado a ese servicio tiene sentido, ya que dicho plazo se ha calculado basándose en una cadena que nadie ha visto de principio a fin.
Para que una respuesta se considere válida, debe superar cuatro barras:
- Está completo, desde la identidad hasta la red, pasando por la infraestructura de copias de seguridad y las integraciones externas a las que recurre el servicio.
- Es actual y refleja la situación tal y como está ahora mismo, en lugar de la revisión arquitectónica realizada hace dos años.
- Se puede recuperar, ya que está almacenado en un lugar que no se ve afectado por el ataque.
- Está estructurado por secuencias y no solo indica qué necesita el servicio, sino también el orden en que se devuelve y cuánto tiempo tarda cada enlace, basándose en valores medidos de almacenamiento y ancho de banda, no en suposiciones.
La mayoría de las organizaciones no cumplirán ninguno de estos requisitos a la primera. Ese resultado no es motivo de vergüenza. Es el hallazgo más útil que puede aportar un programa de resiliencia este trimestre, ya que cada laguna en el mapa supone una semana de inactividad futura identificada mientras aún no supone ningún coste.
Consulta el informe completo
El informe «The State of Recoverability 2026» combina datos sobre reclamaciones de Allianz, estudios del Foro Económico Mundial, Accenture y otras trece instituciones con los datos de campo de Fenix24, obtenidos a partir de más de 500 casos prácticos de recuperación tras ataques de ransomware, lo que constituye la experiencia más amplia del mundo en este ámbito. Si quieres saber qué factores determinan la duración de la interrupción de la actividad de una empresa, aquí tienes la respuesta.
Haz clic aquí para descargar el Informe sobre el estado de la recuperabilidad de 2026 de Fenix24.