Bulletin zur Wiederherstellbarkeit Nr. 3
Man kann jeden Server wiederherstellen und trotzdem das Unternehmen nicht betreiben
Am Ende einer Wiederherstellungsmaßnahme, die nach allen IT-Maßstäben reibungslos verlief, sind vielleicht hundert Rechner wiederhergestellt, die Hypervisoren laufen einwandfrei und auf der Konsole leuchten überall grüne Lämpchen. Versuchen Sie nun, eine Rechnung zu versenden. Das ERP-System läuft zwar, aber die daran angeschlossene Logistikintegration ist immer noch ausgefallen, die angebundene Steuerbehörde wurde noch nicht wieder eingebunden und der Identitätsanbieter, der das Rechnungsteam authentifiziert, gilt weiterhin als nicht vertrauenswürdig. Die Server wurden wiederhergestellt. Das Geschäft jedoch nicht.
Der „State of Recoverability Report 2026“ von Fenix24 führt diese Lücke darauf zurück, wie Unternehmen eine erfolgreiche Wiederherstellung definieren. Die meisten zählen, was wiederhergestellt wurde. Nur sehr wenige berücksichtigen, was das Unternehmen damit tun kann.
Wiederherstellbarkeit ist nicht dasselbe wie Resilienz, und der Unterschied zwischen beiden hat einen Namen
Ein Server kann wiederherstellbar sein. Das Gleiche gilt für eine Datenbank, einen Sicherungsauftrag oder ein Image. Das bedeutet jedoch nicht, dass das Unternehmen wiederherstellbar ist, denn ein Unternehmen läuft nicht auf der Grundlage von Komponenten. Es läuft auf der Grundlage von Diensten, und ein Dienst ist erst dann wiederhergestellt, wenn alles, wovon er abhängt, wieder verfügbar, in Ordnung und vertrauenswürdig ist. Dieser Maßstab ist die betriebliche Wiederherstellbarkeit – die Fähigkeit, die Geschäftsfunktion wiederherzustellen und nicht nur die ihr zugrunde liegenden Systeme –, und auf dieser Ebene entscheidet sich die Ausfallsicherheit.
Es ist wichtig, diese beiden Begriffe voneinander zu trennen, da jeder für sich genommen der Organisation, die ihn verwendet, schmeichelt. Wiederherstellbarkeit ohne den damit verbundenen Betrieb ist lediglich eine Serveranzahl. Resilienz ohne Wiederherstellbarkeit ist eine Richtlinie. Die tatsächliche Leistungsfähigkeit entsteht dort, wo sich beide treffen – und zwar unter realen Bedingungen bewiesen, nicht nur angenommen. Ein Vorstand, der hört: „Wir sind resilient“, und ein Backup-Team, das berichtet: „Alles ist wiederherstellbar“, können beide die Wahrheit sagen, während das Unternehmen nach einem Angriff dennoch nicht in der Lage ist, den Betrieb wieder aufzunehmen.
Die Wiederherstellungszeit wird durch das langsamste Glied bestimmt
Ein Unternehmensdienst ist eine Kette von Abhängigkeiten, die sich über Anwendungen, Datenbanken, Identitätsmanagement, Netzwerkpfade, Backup-Infrastruktur, Cloud-Plattformen, Integrationen von Drittanbietern und die Personen erstreckt, die diese betreiben. Der Dienst ist erst dann wieder verfügbar, wenn die gesamte Kette der Abhängigkeiten der Reihe nach wieder funktionsfähig ist – und keinen Moment früher. Ein Lohnabrechnungssystem ist erst dann wieder einsatzbereit, wenn der Identitätsanbieter, der die Authentifizierung durchführt, wieder als vertrauenswürdig eingestuft wird.
Dadurch wird die Wiederherstellungszeit eher zu einer Worst-Case-Berechnung als zu einem Durchschnittswert. Die Wiederherstellung von 95 % der Abhängigkeiten eines Dienstes in Rekordzeit nützt nichts, wenn zu den verbleibenden 5 % die Verbindung gehört, ohne die der Dienst nicht laufen kann. Und die langsamste Verbindung ist häufig eine, die niemand in den Plan aufgenommen hat, weil es sich dabei gar nicht um Software handelt. In 82 % der Einsätze von Fenix24 geht der Speicherplatz aus, sodass die wiederhergestellten Daten nirgendwo gespeichert werden können, ohne die forensischen Aufzeichnungen zu überschreiben. In 38 % der Fälle kann das Netzwerk die Daten in dem für die Wiederherstellung erforderlichen Umfang nicht übertragen, da ein Backbone, der für einen Arbeitstag ausgelegt ist, niemals für Petabytes an Daten ausgelegt wurde, die auf einmal zur Wiederherstellung eintreffen. Manchmal lässt sich die Verbindung überhaupt nicht wiederherstellen, da es sich um ein veraltetes Betriebssystem oder eine alte Anwendungsversion handelt, die nicht mehr beschafft werden kann, sobald das Original nicht mehr vorhanden ist. All diese Probleme lassen sich an einem Nachmittag durch ehrliche Messungen aufdecken, tauchen jedoch stattdessen mitten in einem Vorfall auf – und das zu den hohen Kosten der Wiederherstellungszeit.
Null von 800
Die Kette ist nur dann überschaubar, wenn sie von jemandem aufgezeichnet wurde – was uns zu der eindenkbarsten Zahl im „State of Recoverability Report“ führt. Bei mehr als 800 Kundenprojekten bei Fenix24 gab es kein einziges Unternehmen, das bei Beginn der Wiederherstellung über einen vollständigen Überblick über seine Anwendungen und deren Abhängigkeiten verfügte. Die besten Annäherungen befanden sich entweder in einer Konfigurationsdatenbank, die durch den Angriff ausgefallen war, oder wurden erst während der Wiederherstellung zusammengestellt, nachdem der Sicherheitsvorfall das Unternehmen dazu gezwungen hatte, zu entscheiden, was zuerst wiederhergestellt werden musste, und wurden dann im Laufe der Wiederherstellung überarbeitet.
Der Wert „Null“ ist eine genauere Betrachtung wert, denn diese Organisationen haben nicht fahrlässig gehandelt. Viele verfügten über CMDBs, Bestandsverzeichnisse und Architekturdiagramme. Das Problem ist, dass all diese Informationen die Frage „Was besitzen wir?“ beantworten, während die Wiederherstellung eine andere Frage stellt: Was benötigt dieser Geschäftsdienst wieder, in welcher Reihenfolge und was benötigt wiederum jedes dieser Elemente? Die Bereitstellungsdokumentation enthält keine Angaben zur Wiederherstellungsreihenfolge. Das vorhandene Wissen über Abhängigkeiten befindet sich in den Köpfen der Ingenieure, die die Integrationen aufgebaut haben – von denen einige das Unternehmen bereits verlassen haben und die übrigen möglicherweise genau in dem Moment nicht verfügbar sind, in dem dieses Wissen benötigt wird. Und die Umgebung verändert sich mit jeder Migration und jedem neuen SaaS-Vertrag, sodass selbst eine genaue Übersicht innerhalb weniger Monate veraltet ist. Eine Abhängigkeitsübersicht ist kein Dokument. Sie sollte ein lebendiges Modell sein.
Die Kette verläuft nun über Unternehmen, die Sie nicht kontrollieren
Jedes Jahr liegen immer mehr dieser Abhängigkeitsbeziehungen außerhalb der Unternehmensgrenzen. Nach Angaben des Identity Theft Resource Center sind mittlerweile bei rund 30 % der Datenschutzverletzungen Dritte beteiligt – eine Verdopplung ihres Anteils gegenüber 2021. Die Schadensdaten der Allianz zeigen, dass die durch Ereignisse bei Lieferanten und Anbietern verursachten Betriebsunterbrechungen innerhalb eines einzigen Jahres von 6 % auf 15 % des Gesamtwerts großer Schadensfälle gestiegen sind – ihr Anteil an den von den Versicherern gezahlten Leistungen hat sich damit mehr als verdoppelt. Die Führungskräfte, die in dieser Hinsicht am weitesten fortgeschritten sind, haben dies bereits erkannt. Unter den CEOs hochresilienter Unternehmen im Ausblick des Weltwirtschaftsforums für 2026 nennen 78 % Abhängigkeiten in der Lieferkette und von Dritten als ihre größte verbleibende Herausforderung.
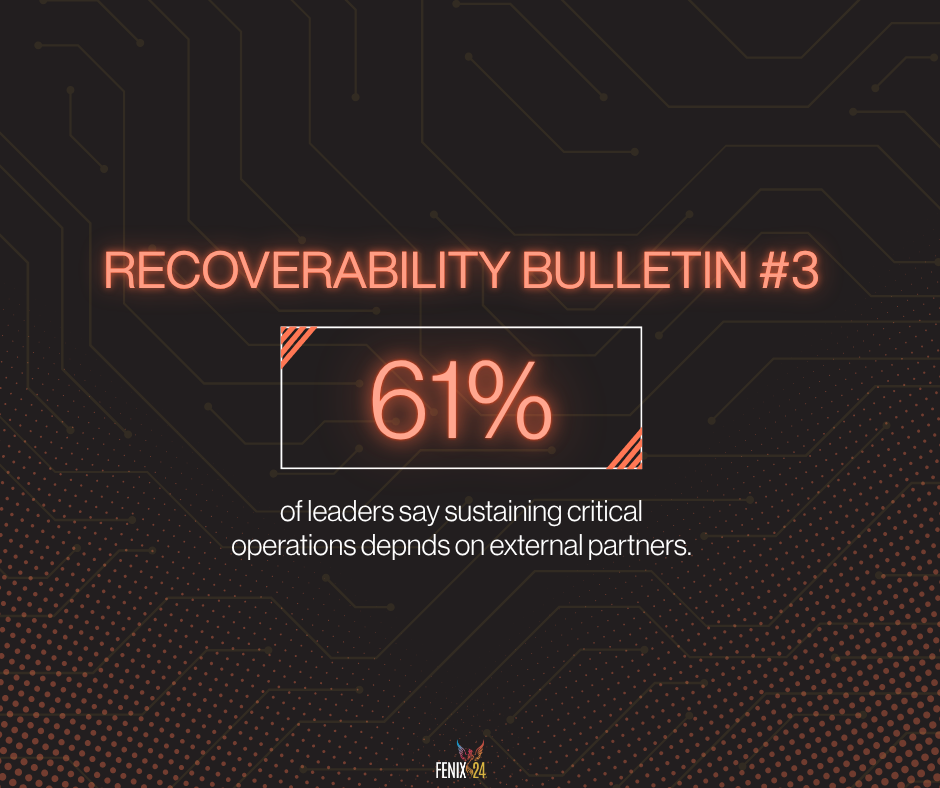
Die Absicherung der eigenen Umgebung verlagert das Risiko lediglich; sie beseitigt es nicht. Die Umfrage von Accenture aus dem Jahr 2026 misst diesen blinden Fleck direkt. 61 Prozent der Führungskräfte geben an, dass die Aufrechterhaltung kritischer Betriebsabläufe von externen Partnern abhängt. Nur 38 Prozent berichten von einem klaren Überblick über ihre Wertschöpfungskette und deren kritischste Abhängigkeiten. Eine Abhängigkeitskarte, die an der Firewall endet, ist nur eine Karte der halben Kette.
Für den Gegner entwickelt, nützlich bei Stromausfällen
Cybervorfälle stehen an der Spitze der globalen Rangliste der betrieblichen Bedrohungen von DRI International, dicht gefolgt von allgemeinen IT-Störungen. Das oben beschriebene Wissen über Abhängigkeiten zahlt sich in beiden Fällen aus. Ein fehlerhaftes Software-Update oder ein Ausfall einer Cloud-Region führt ebenfalls zu Umsatzausfällen und erfordert zudem die Entscheidung, was zuerst wiederhergestellt werden soll. Die beiden Sachverhalte hängen jedoch zusammen, sind aber nicht austauschbar. Ein Ausfall legt Systeme lahm. Ein Angriff legt Systeme lahm und beschädigt die Anmeldedaten, Backups und das Verzeichnis, auf denen die Wiederherstellung laufen würde. Eine Wiederherstellungslösung, die für den Fall eines Angriffs konzipiert ist, federt dabei auch gewöhnliche Ausfälle ab. Eine Lösung, die nur für Ausfälle ausgelegt ist, ist einem Angreifer gegenüber unvorbereitet.
Aus diesem Grund haben wir Argos99, unsere Plattform für Resilienz-Intelligenz, rund um den Geschäftsdienst und nicht um die Ressource herum aufgebaut. Die Plattform modelliert kontinuierlich, auf welche Dienste das Unternehmen angewiesen ist, wovon jeder einzelne Dienst abhängt, welche Backup-Abdeckung entlang der gesamten Kette besteht, welche Wiederherstellungsreihenfolge sich aus den Abhängigkeiten ergibt und ob die festgelegten Wiederherstellungsziele erreicht werden können. Das bedeutet, dass sich das Modell mit der Umgebung mitentwickelt. Die Erfassung von Assets ist ein gelöstes Problem. Zu wissen, was in welcher Reihenfolge wiederhergestellt werden muss, und nachzuweisen, dass dies möglich ist – das ist die Herausforderung, die die Wiederherstellung mit sich bringt.
Fordern Sie die Karte für eine Dienstleistung an
Nehmen Sie Ihren umsatzkritischsten Geschäftsdienst und fordern Sie dessen vollständige Abhängigkeitsübersicht an, einschließlich aller Drittanbieter. Wenn diese Übersicht nicht existiert, hat ein für diesen Dienst angegebener Wiederherstellungszeitplan keinerlei Aussagekraft, da dieser auf der Grundlage einer Kette geschätzt wurde, die niemand in ihrer Gesamtheit kennt.
Eine gültige Antwort muss vier Takte umfassen:
- Es ist vollständig – von der Identitätsverwaltung über das Netzwerk und die Backup-Infrastruktur bis hin zu den externen Integrationen, auf die der Dienst zugreift.
- Es ist aktuell und spiegelt die derzeitige Situation wider, nicht die Architekturüberprüfung von vor zwei Jahren.
- Man kann damit über die Runden kommen, da es an einem Ort gespeichert ist, der bei einem Angriff nicht ausfällt.
- Es ist sequenziert und gibt nicht nur an, was der Dienst benötigt, sondern auch, in welcher Reihenfolge er die Ergebnisse zurückgibt und wie lange jeder Schritt dauert – und zwar auf der Grundlage gemessener Speicher- und Bandbreitenwerte, nicht auf der Grundlage von Annahmen.
Die meisten Unternehmen werden beim ersten Durchgang keine dieser Anforderungen erfüllen. Dieses Ergebnis ist kein Grund zur Verlegenheit. Es ist die mit Abstand nützlichste Erkenntnis, die ein Resilienzprogramm in diesem Quartal liefern kann, denn jede Lücke in der Übersicht entspricht einer Woche zukünftiger Ausfallzeit, die erkannt wurde, solange sie noch keine Kosten verursacht.
Den vollständigen Bericht herunterladen
Der Bericht „The State of Recoverability 2026“ kombiniert Schadensdaten der Allianz, Forschungsergebnisse des Weltwirtschaftsforums, von Accenture und dreizehn weiteren Institutionen mit den Praxisdaten von Fenix24 aus mehr als 500 praktischen Ransomware-Wiederherstellungen – dem weltweit umfangreichsten Erfahrungsschatz im Bereich der Datenwiederherstellung. Wenn Sie wissen möchten, welche Faktoren darüber entscheiden, wie lange ein Unternehmen außer Betrieb bleibt, finden Sie hier die entsprechenden Belege.
Klicken Sie hier, um den „State of Recoverability Report 2026“ von Fenix24 herunterzuladen.