Bulletin inzake terugvorderbaarheid nr. 3
Je kunt elke server herstellen en toch het bedrijf niet runnen
Aan het einde van een hersteloperatie die volgens alle IT-maatstaven goed is verlopen, zijn er misschien wel honderd machines hersteld, zijn de hypervisors weer in orde en branden er overal op de console groene lampjes. Probeer nu maar eens een factuur te versturen. Het ERP-systeem draait weer, maar de logistieke integratie die het voedt, ligt nog steeds plat, de belastingdienst waarmee het verbinding maakt, is nog niet opnieuw aangesloten en de identiteitsprovider die het factureringsteam authenticeert, wordt nog steeds niet als betrouwbaar beschouwd. De servers zijn hersteld. Het bedrijf niet.
In het rapport ‘State of Recoverability 2026’ van Fenix24 wordt die kloof teruggevoerd op de manier waarop organisaties een succesvol herstel definiëren. De meeste kijken naar wat er weer is teruggekomen. Slechts weinigen kijken naar wat het bedrijf nog kan doen.
Herstelvermogen is niet hetzelfde als veerkracht, en het verschil tussen beide heeft een naam
Een server kan worden hersteld. Dat geldt ook voor een database, een back-uptaak of een image. Maar dat betekent nog niet dat het bedrijf ook weer operationeel is, want een bedrijf draait niet op afzonderlijke componenten. Het draait op diensten, en een dienst is pas hersteld als alles waarvan deze afhankelijk is weer beschikbaar, in orde en betrouwbaar is. Die norm is operationele herstelbaarheid: het vermogen om de bedrijfsfunctie te herstellen in plaats van alleen de onderliggende systemen, en het is het niveau waarop veerkracht wordt bepaald.
Het is belangrijk om deze twee begrippen apart te houden, omdat elk begrip op zichzelf de organisatie die het gebruikt, in een gunstig daglicht stelt. Herstelbaarheid zonder de bijbehorende operationele aspecten is slechts een telling van het aantal servers. Veerkracht zonder herstelbaarheid is een beleid. Het daadwerkelijke vermogen ontstaat waar deze twee samenkomen, bewezen onder reële omstandigheden, niet op basis van aannames. Een raad van bestuur die te horen krijgt „we zijn veerkrachtig“ en een back-upteam dat meldt „alles is herstelbaar“ kunnen allebei de waarheid spreken, terwijl het bedrijf na een aanval nog steeds niet in staat is om de bedrijfsvoering te hervatten.
De hersteltijd wordt bepaald door de traagste schakel
Een bedrijfsdienst is een keten van afhankelijkheden die zich uitstrekt over applicaties, databases, identiteitsbeheer, netwerkpaden, back-upinfrastructuur, cloudplatforms, integraties met derde partijen en de mensen die deze systemen beheren. De dienst wordt pas weer beschikbaar wanneer de keten in de juiste volgorde weer functioneert, en geen moment eerder. Een salarissysteem is pas weer operationeel wanneer de identiteitsprovider die de authenticatie verzorgt, weer als betrouwbaar wordt beschouwd.
Daardoor is de hersteltijd een berekening voor het ergste scenario in plaats van een gemiddelde. Het in recordtijd herstellen van 95% van de afhankelijkheden van een dienst levert niets op als de resterende 5% de schakel bevat zonder welke de dienst niet kan draaien. En de traagste schakel is vaak een schakel die niemand in het plan heeft opgenomen, omdat het helemaal geen software is. In 82% van de opdrachten van Fenix24 raakt de opslagruimte op, waardoor herstelde gegevens nergens kunnen worden opgeslagen zonder het forensisch dossier te overschrijven. In 38% van de gevallen kan het netwerk de gegevens niet verwerken op de schaal die nodig is voor het herstel, omdat een backbone die is gedimensioneerd voor een werkdag nooit is ontworpen voor petabytes aan herstelgegevens die in één keer binnenkomen. Soms kan de verbinding in geen geval worden hersteld, omdat het gaat om een verouderd besturingssysteem of een oude versie van een applicatie die niet meer kan worden aangeschaft zodra het origineel verdwenen is. Al deze problemen kunnen in een middagje eerlijke metingen worden opgespoord, maar komen in plaats daarvan pas aan het licht midden in een incident, waarbij de kosten worden berekend op basis van tarieven voor hersteltijd.
Nul van de 800
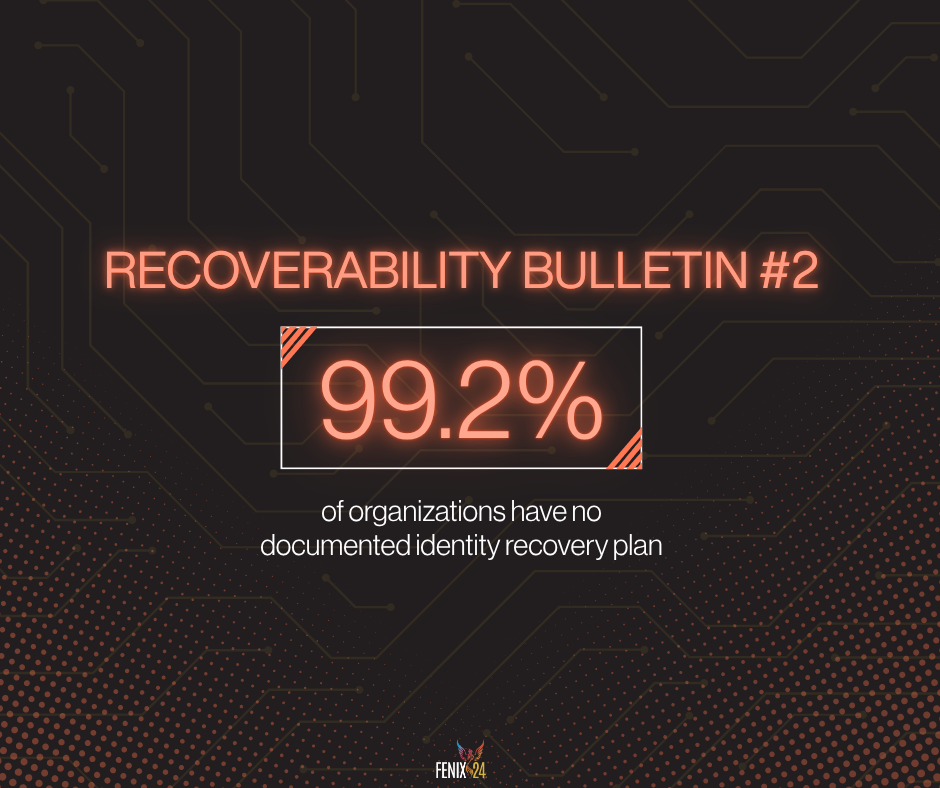
De keten is alleen beheersbaar als iemand deze in kaart heeft gebracht, wat ons bij het meest opvallende cijfer uit het rapport over de herstelbaarheid brengt. Bij meer dan 800 klantopdrachten bij Fenix24 was het aantal organisaties dat bij het herstelproces begon met een volledig overzicht van hun applicaties en afhankelijkheden gelijk aan nul. De beste benaderingen stonden ofwel in een configuratiedatabase die bij de aanval was uitgevallen, ofwel werden ze halverwege het herstelproces samengesteld, toen de inbreuk het bedrijf dwong te beslissen wat het als eerste terug moest hebben, en werden vervolgens bijgesteld naarmate het herstel vorderde.
Het cijfer nul verdient extra aandacht, omdat deze organisaties niet nalatig waren. Velen beschikten over CMDB’s, inventarissen van bedrijfsmiddelen en architectuurdiagrammen. Het probleem is dat al deze documenten antwoord geven op de vraag „wat hebben we in bezit?”, terwijl bij herstel een andere vraag centraal staat: wat heeft deze bedrijfsdienst nodig om weer te functioneren, in welke volgorde, en wat heeft elk van die onderdelen op zijn beurt weer nodig? In de implementatiedocumentatie staat de volgorde van herstel niet vermeld. De kennis over afhankelijkheden die er wel is, zit in de hoofden van de engineers die de integraties hebben gebouwd; sommigen van hen zijn inmiddels vertrokken en de rest is mogelijk niet beschikbaar op het moment dat die kennis nodig is. Bovendien verandert de omgeving bij elke migratie en elk nieuw SaaS-contract, waardoor zelfs een nauwkeurige afbeelding binnen enkele maanden verouderd raakt. Een afhankelijkheidskaart is geen document. Het zou een levend model moeten zijn.
De keten loopt nu via bedrijven waarover je geen zeggenschap hebt
Elk jaar bevinden steeds meer van die afhankelijkheidsrelaties zich buiten de bedrijfsmuren. Volgens cijfers van het Identity Theft Resource Center spelen derde partijen nu een rol bij ongeveer 30% van de datalekken, een verdubbeling ten opzichte van 2021. Uit de schadecijfers van Allianz blijkt dat bedrijfsonderbrekingen als gevolg van incidenten bij leveranciers en dienstverleners in één jaar tijd zijn gestegen van 6% naar 15% van de totale schadewaarde van grote claims, wat neerkomt op een meer dan verdubbeling van het aandeel in de uitkeringen van verzekeraars. De meest vooruitstrevende leidinggevenden hebben dit opgemerkt. Van de CEO’s van zeer veerkrachtige organisaties in de vooruitzichten voor 2026 van het World Economic Forum noemt 78% de afhankelijkheid van de toeleveringsketen en derde partijen als hun belangrijkste resterende uitdaging.
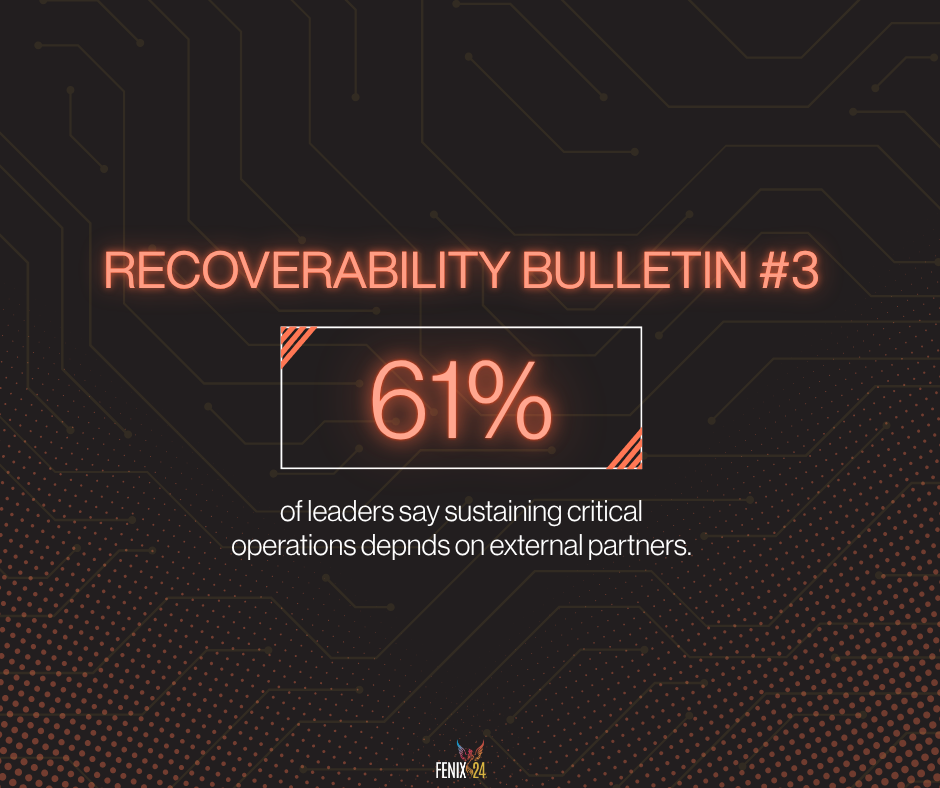
Het beveiligen van je eigen omgeving verplaatst het risico; het neemt het niet weg. Het onderzoek van Accenture uit 2026 brengt deze blinde vlek rechtstreeks in kaart. 61 procent van de leidinggevenden geeft aan dat het in stand houden van kritieke activiteiten afhankelijk is van externe partners. Slechts 38 procent zegt een duidelijk beeld te hebben van hun waardeketen en de meest kritieke afhankelijkheden daarin. Een afhankelijkheidskaart die ophoudt bij de firewall is slechts een kaart van de helft van de keten.
Ontworpen voor de tegenstander, handig bij een stroomstoring
Cyberincidenten staan bovenaan de wereldwijde ranglijst van operationele bedreigingen van DRI International, met algemene IT-storingen op de voet gevolgd. De hierboven beschreven kennis over afhankelijkheden loont in beide gevallen. Een defecte software-update of een storing in een cloudregio leidt eveneens tot omzetverlies en vereist ook een antwoord op de vraag wat het eerst weer operationeel moet zijn. Maar de twee situaties hangen weliswaar samen, maar zijn niet onderling uitwisselbaar. Een storing legt systemen plat. Een aanval legt systemen plat en beschadigt de inloggegevens, back-ups en de directory waarop het herstel zou plaatsvinden. Een herstelcapaciteit die is ontworpen voor het scenario van een aanval, vangt onderweg ook de gewone storingen op. Een capaciteit die alleen voor storingen is ontworpen, staat onvoorbereid tegenover een aanvaller.
Daarom hebben we Argos99, ons platform voor veerkrachtinformatie, opgezet rond de bedrijfsdienst in plaats van rond de asset. Het platform brengt continu in kaart van welke diensten de organisatie afhankelijk is, waarvan elke dienst afhankelijk is, welke back-updekking er in de hele keten bestaat, welke herstelvolgorde de afhankelijkheden voorschrijven en of de gestelde hersteldoelstellingen kunnen worden bereikt. Dit betekent dat het model meebeweegt met de omgeving. Het in kaart brengen van bedrijfsmiddelen is een opgelost probleem. Weten wat er in welke volgorde weer operationeel moet zijn, en aantonen dat dit mogelijk is, is de uitdaging waar herstel voor staat.
Vraag de kaart voor één dienst aan
Kies je meest omzetkritische bedrijfsdienst en vraag om de volledige afhankelijkheidskaart ervan, inclusief derde partijen. Als die kaart niet bestaat, heeft een herstelplanning voor die dienst geen enkele betekenis, omdat die planning is geschat op basis van een keten die niemand van begin tot eind heeft gezien.
Een antwoord dat wordt gegeven, moet vier maten beslaan:
- Het is volledig, van de identiteit en het netwerk tot de back-upinfrastructuur en de externe integraties waarop de dienst een beroep doet.
- Het is actueel en geeft de huidige situatie weer, in plaats van de architectuuroverzicht van twee jaar geleden.
- Het is te redden; het wordt ergens opgeslagen waar het niet door de aanval wordt vernietigd.
- Het is stapsgewijs opgebouwd en geeft niet alleen aan wat de dienst nodig heeft, maar ook in welke volgorde de resultaten worden teruggegeven en hoe lang elke schakel duurt, op basis van gemeten opslagcapaciteit en bandbreedte – niet op basis van aannames.
De meeste organisaties zullen bij de eerste poging aan geen van deze punten voldoen. Dat resultaat is geen schande. Het is juist de allerbelangrijkste bevinding die een veerkrachtprogramma dit kwartaal kan opleveren, want elke lacune in het overzicht is een week aan toekomstige uitval die wordt gesignaleerd terwijl dat nog niets kost.
Bekijk het volledige rapport
In het rapport ‘The State of Recoverability 2026’ worden schadeclaimgegevens van Allianz, onderzoek van het World Economic Forum, Accenture en dertien andere instellingen gecombineerd met de praktijkgegevens van Fenix24, afkomstig uit meer dan 500 daadwerkelijke hersteloperaties na ransomware-aanvallen – de meest uitgebreide ervaring op het gebied van herstel ter wereld. Als u wilt weten wat bepalend is voor de duur van de bedrijfsonderbreking, dan vindt u hier het bewijs.
Klik hier om het rapport ‘State of Recoverability 2026’ van Fenix24 te downloaden.