リカバリー・ブレティン 第4号
お客様のサイバー保険会社は、すでに復旧にかかる時間を算定済みです
年に一度、あなたが最悪の事態に見舞われた際に補償してくれる保険会社から、その事態にどれだけ備えができているかについての一連の質問が送られてきます。多くの組織では、サイバー保険の更新手続きを単なる事務作業として扱っています。リスク管理部門と保険ブローカーが回答をまとめ、セキュリティ部門がMFA(多要素認証)が有効になっていることやバックアップが正常に動作していることを確認し、すべての項目に「はい」と記入した申請書を提出します。その後、保険料の見積もりが返ってきますが、それをフィードバックとして読み解く人はほとんどいません。
その価格は、自らの資金をリスクにさらしている外部の当事者からのフィードバックです。このプレミアムは、攻撃を受けた後に貴社の事業がどのくらいの期間停止し、その停止によってどの程度のコストが発生するかという、当該当事者の見積もりによるものです。Fenix24の「2026年復旧可能性レポート」によると、通信事業者はこうした見積もりの精度を高めており、復旧体制を証明できる組織は、そうでない組織に比べてすでに低い料金で済んでいることが示されています。
その年、損失は拡大し、価格は下落した
NAICの集計によると、2024年の米国のサイバー保険の保険金請求件数は40%近く増加し、5万件近くに達した。第4四半期の平均保険料率は5%下落し、7年ぶりの四半期ベースでの下落となった。保険金請求と保険料は、保険料を設定する人々が、優良なリスクと不良なリスクを見分ける自信を持っている場合にのみ、相反する方向へ動くことがある。 NAICは、この保険料率の軟化について、引受担当者が好意的に評価する管理体制への継続的な投資が要因であると分析している。
その観点から見ると、平均的な保険料率の引き下げの裏には、契約者間の格差が隠されている。自社のセキュリティ体制や復旧体制の証拠を提示できる組織は、より有利な条件、より高い保険金額、より低い自己負担額で契約を結んでいる。 一方、そうした証拠を示せない購入者は、補償範囲の縮小や自己負担額の拡大を通じて、市場で高まる損失のより大きな部分を負担することになる。保険会社が証拠の評価に熟達するにつれて、この2つのグループ間の格差はさらに拡大する可能性が高い。復旧能力の証明は金融商品となり、その価値は更新のたびに反映されるようになっている。
7,500万ドルの支払いでさえもまだ手に入らないもの
保険会社がこれほど慎重に買い手を分類するのは、保険金の支払いがもたらす効果には限界があることを理解しているからです。多くの買い手は、インシデントの最中に、つまり保険金請求の手続きが進んでいるにもかかわらず事業が依然として停止したままである段階で、その限界を痛感することになります。支払額は莫大なものになる可能性があります。NetDiligenceの最近の保険金請求記録には、1億5,000万ドルにも及ぶ恐喝要求、最大7,500万ドルの個別支払い、そして8桁以上の身代金が50件も含まれています。 この規模の資金は、被害者に資金を流入させるだけであり、被害者の事業回復能力には何ら寄与しない。
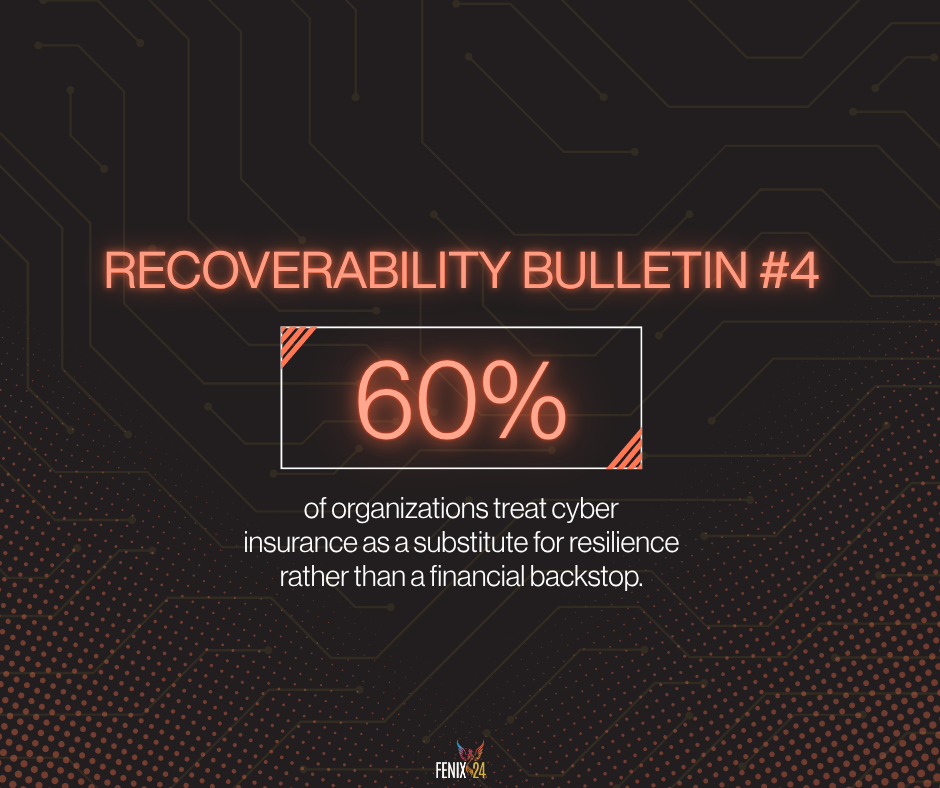
それでも、アクセンチュアの2026年の調査によると、企業の60%はサイバー保険を「財務的なセーフティネット」ではなく、「レジリエンスの代替手段」として捉えている。しかし、数字上は彼らにとって不利な状況だ。ダウンタイム、収益の損失、評判の低下などを考慮すると、事業中断による総コストは保険金の10倍にも達する可能性があるため、こうした事態が発生した場合、保険で賄えるのは費用の約10分の1に過ぎない。保険で賄えない残りの大部分は、ダウンタイムによる損失である。
保険契約は、保険金請求の査定が完了した後に資本を回復させるものです。しかし、侵害されたID管理環境においてドメインコントローラーやトラストを復元することはできず、検証済みのクリーンなバックアップを作成することもできません。また、ビジネスサービスの復旧順序を決定する権限もなく、1時間の稼働時間さえも取り戻すことはできません。これらはまさに、インシデント発生後の最初の数日間、復旧チームが全力を尽くして取り組むべき課題そのものです。その期間に対する補償金は、事態が収束してから支払われるのです。
変数「キャリア価格」の変数は「時間」である
保険会社は、保険金がどこに支払われているかを把握しています。アリアンツとミュンヘン再保険の両社によると、事業中断による損害が保険金支払いの大部分を占めています。アリアンツの報告によると、事業中断による損失額は、組織が対応策や事業継続策をどれだけ適切に実行できるかに比例して増減します。迅速に事業を再開できる契約者ほど、保険会社にとっての負担は少なくなります。このリスクの価格設定を専門とする業界は、回復可能性こそが重要な変数であると結論づけています。
復旧のスピードは、インシデントの報告が行われるずっと前に決まっています。インシデント対応費は復旧の資金源にはなりますが、復旧を早めることはできません。復旧のスピードは、数ヶ月前に次の3つの要素によってすでに決まっていたのです。それは、バックアップが攻撃にどれだけ耐えられるか、依存関係マップがどれだけ最新のものか、そしてリハーサル済みの復旧手順が存在するかどうかなのです。復旧チームが最初の会議に参加する頃には、これらの条件はすでに整っているか、あるいは欠けているかのどちらかです。インシデント発生中に費やされる資金は、不足している部分を補うために使われるのです。
これにより、保険と事業復旧が同じ予算の議論の対象となります。事業復旧期間を短縮するための支出は、保険会社が算定する損害額を低減させるため、引受担当者はその価値の一部を、より有利な条件として還元することになります。一方、補償範囲の確保にのみ費用を投じる場合、組織側が何ら短縮に努めていないダウンタイムに対する補償しか得られません。
回復プログラムに「再生」の要素を取り入れる
『回収可能性に関する報告書』では、更新アンケートは市場からのシグナルとして捉え、各更新を好機として活用することを推奨しています。引受担当者が現在求めている証拠と、実際の回収に必要な証拠は、同じものであるからです。
これに基づいて対応を変えることで、申請への回答者や、何が「回答」として認められるかが変わってきます。「バックアップは本番環境から分離されていますか?」という質問の横に「はい」と記入することは、ほぼ誰でもできます。なぜなら、フォームに「はい」と記入するのに何のコストもかからないからです。本番環境のディレクトリを経由せずに認証を行うバックアップ環境は、保険会社が保険料を算定できる対象であり、インシデント発生初日から復旧チームが実際に利用できるものです。復元テストも同様の仕組みで機能します。 計画に定められたRTO(復旧目標時間)に合わせて、特定の時点のビジネスサービスの復元を行うことは、単にチェックボックスにチェックを入れるよりも、引受担当者にはるかに多くの情報を伝えます。また、計画に定められた復旧時間が達成可能かどうかをCISO(最高情報セキュリティ責任者)に示すことにもなります。Fenix24は、Argos99を活用して、各ビジネスサービスが何に依存しているか、どのようなバックアップ体制が整っているか、どのような復旧手順が必要か、そして計画の復旧目標が達成可能かどうかをモデル化し、契約更新の合間にその証拠を常に最新の状態に保ちます。
更新を復旧プログラムに組み込むことで、復旧作業にはめったにない「目に見える経済的リターン」がもたらされます。バックアップの強化や依存関係のマッピングは、通常、相殺される要素のないコストとして計上されます。更新の際、CFOは、そうした取り組みが保険料や顧客維持率にどれほどの価値をもたらしたかを確認できます。この数値は、今年発生するかどうかさえ定かではない攻撃の発生確率の低下を説明するよりも、取締役会に対して説得しやすいものです。
確かな根拠を持って、次回の更新に臨みましょう
『The State of Recoverability 2026』は、アリアンツの保険金請求データ、世界経済フォーラム、アクセンチュア、その他13の機関による調査結果を、フェニックス24が500件以上のランサムウェア被害復旧現場で収集した実地データと組み合わせたものです。これは、世界でも類を見ないほど豊富な復旧実績に基づいています。企業の業務停止期間がどの程度になるかを左右する要因を知りたいのであれば、ここにその根拠があります。