
Resilienz und Erholung in einer Welt nach dem Mythos
Erfahren Sie, was Analysten zufolge Sie unbedingt wissen müssen
Die alten Mythen sind tot
-
„Unsere Sicherungskopien werden uns retten.“
-
„Wir werden einfach eine saubere Infrastruktur aufbauen.“
-
„Vorbeugen reicht aus.“
Diese Analyse deckt auf, warum diese Annahmen bei tatsächlichen Angriffen versagen – und wie moderne Ransomware-Strategien sie gezielt ausnutzen. Dieser Bericht zeigt, wie Resilienz aussieht, wenn diese Mythen widerlegt sind. Warten Sie nicht, bis Sie dies erst während eines tatsächlichen Ransomware-Angriffs erfahren müssen. Holen Sie sich den von Analysten validierten Leitfaden für den Aufbau und die Umsetzung echter Cyber-Resilienz – noch bevor Sie ihn dringend benötigen.
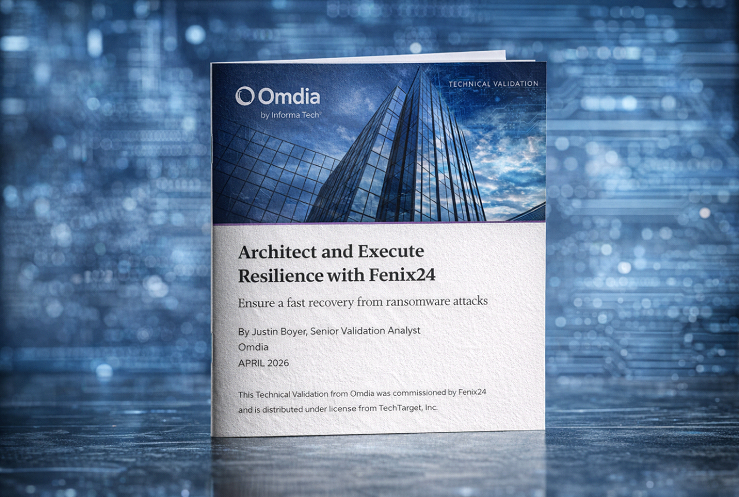
In dieser Analyse erfahren Sie:
- Warum „unveränderliche Backups“ oft gar nicht unveränderlich sind – und was echte Unveränderlichkeit erfordert
- Wie Ransomware gezielt die Infrastruktur zerstört – und nicht nur Daten
- Warum die Wiederherstellungsgeschwindigkeit über das Überleben eines Unternehmens entscheidet
- Der Unterschied zwischen Greenfield- und Brownfield-Wiederherstellung – und warum er von Bedeutung ist
- Wie die Bestands- und Abhängigkeitserfassung Ausfallzeiten von mehreren Tagen oder Wochen verhindert
- Wie eine Erholung in „Kriegszeiten“ und Vorbereitungen für „Friedenszeiten“ wirklich aussehen
- Wie Unternehmen realistische RTOs und RPOs festlegen – noch bevor ein Angriff stattfindet
Wenn Sie dafür verantwortlich sind, den Geschäftsbetrieb nach dem Sicherheitsvorfall aufrechtzuerhalten, ist dieser Bericht genau das Richtige für Sie.
Für wen ist dieses Buch gedacht?
Dieser Bericht ist unverzichtbar für:
- CISOs und CIOs
- Führungskräfte im Bereich Sicherheit und Infrastruktur
- Teams für die Reaktion auf Vorfälle und die Wiederherstellung der Betriebsbereitschaft
- Verantwortliche für Geschäftskontinuität und Notfallwiederherstellung
- IT- und Risikomanager, die für die Krisenbewältigung (während des Sicherheitsvorfalls) und den Umsatzschutz zuständig sind
Omdia ist ein weltweit anerkanntes Forschungs- und Beratungsunternehmen im Technologiebereich. Im Rahmen dieser technischen Validierung „
“ hat Omdia unabhängig folgende Aspekte bewertet:
“ hat Omdia unabhängig folgende Aspekte bewertet:
- Die ergebnisorientierte Methodik von Fenix24 zur Wiederherstellung nach einem Ransomware-Angriff
- Seine Fähigkeit, die Wiederherstellung bereits vor einem Angriff zu planen
- Die Argos99-Plattform, die entwickelt wurde, um Asset-Informationen in Echtzeit und Abhängigkeitsanalysen bereitzustellen
Ihre Schlussfolgerung ist eindeutig: Organisationen, die ihr Umfeld nicht überblicken können, können es auch nicht wiederherstellen.
Laden Sie den Omdia Technical Validation Architect herunter und sorgen Sie mit Fenix24 für Ausfallsicherheit
KONTAKTFORMULAR
Hast du das Zeug dazu, bei Fenix24 an vorderster Front der „
“ mitzumachen?
Streben Sie auf mit FENIX24
Von Branchenführern wie Palo Alto Networks und CrowdStrike als erste Adresse für Disaster Recovery anerkannt.
Schnelle und effektive Disaster Recovery. Fenix24.